


シリーズ全体を読む
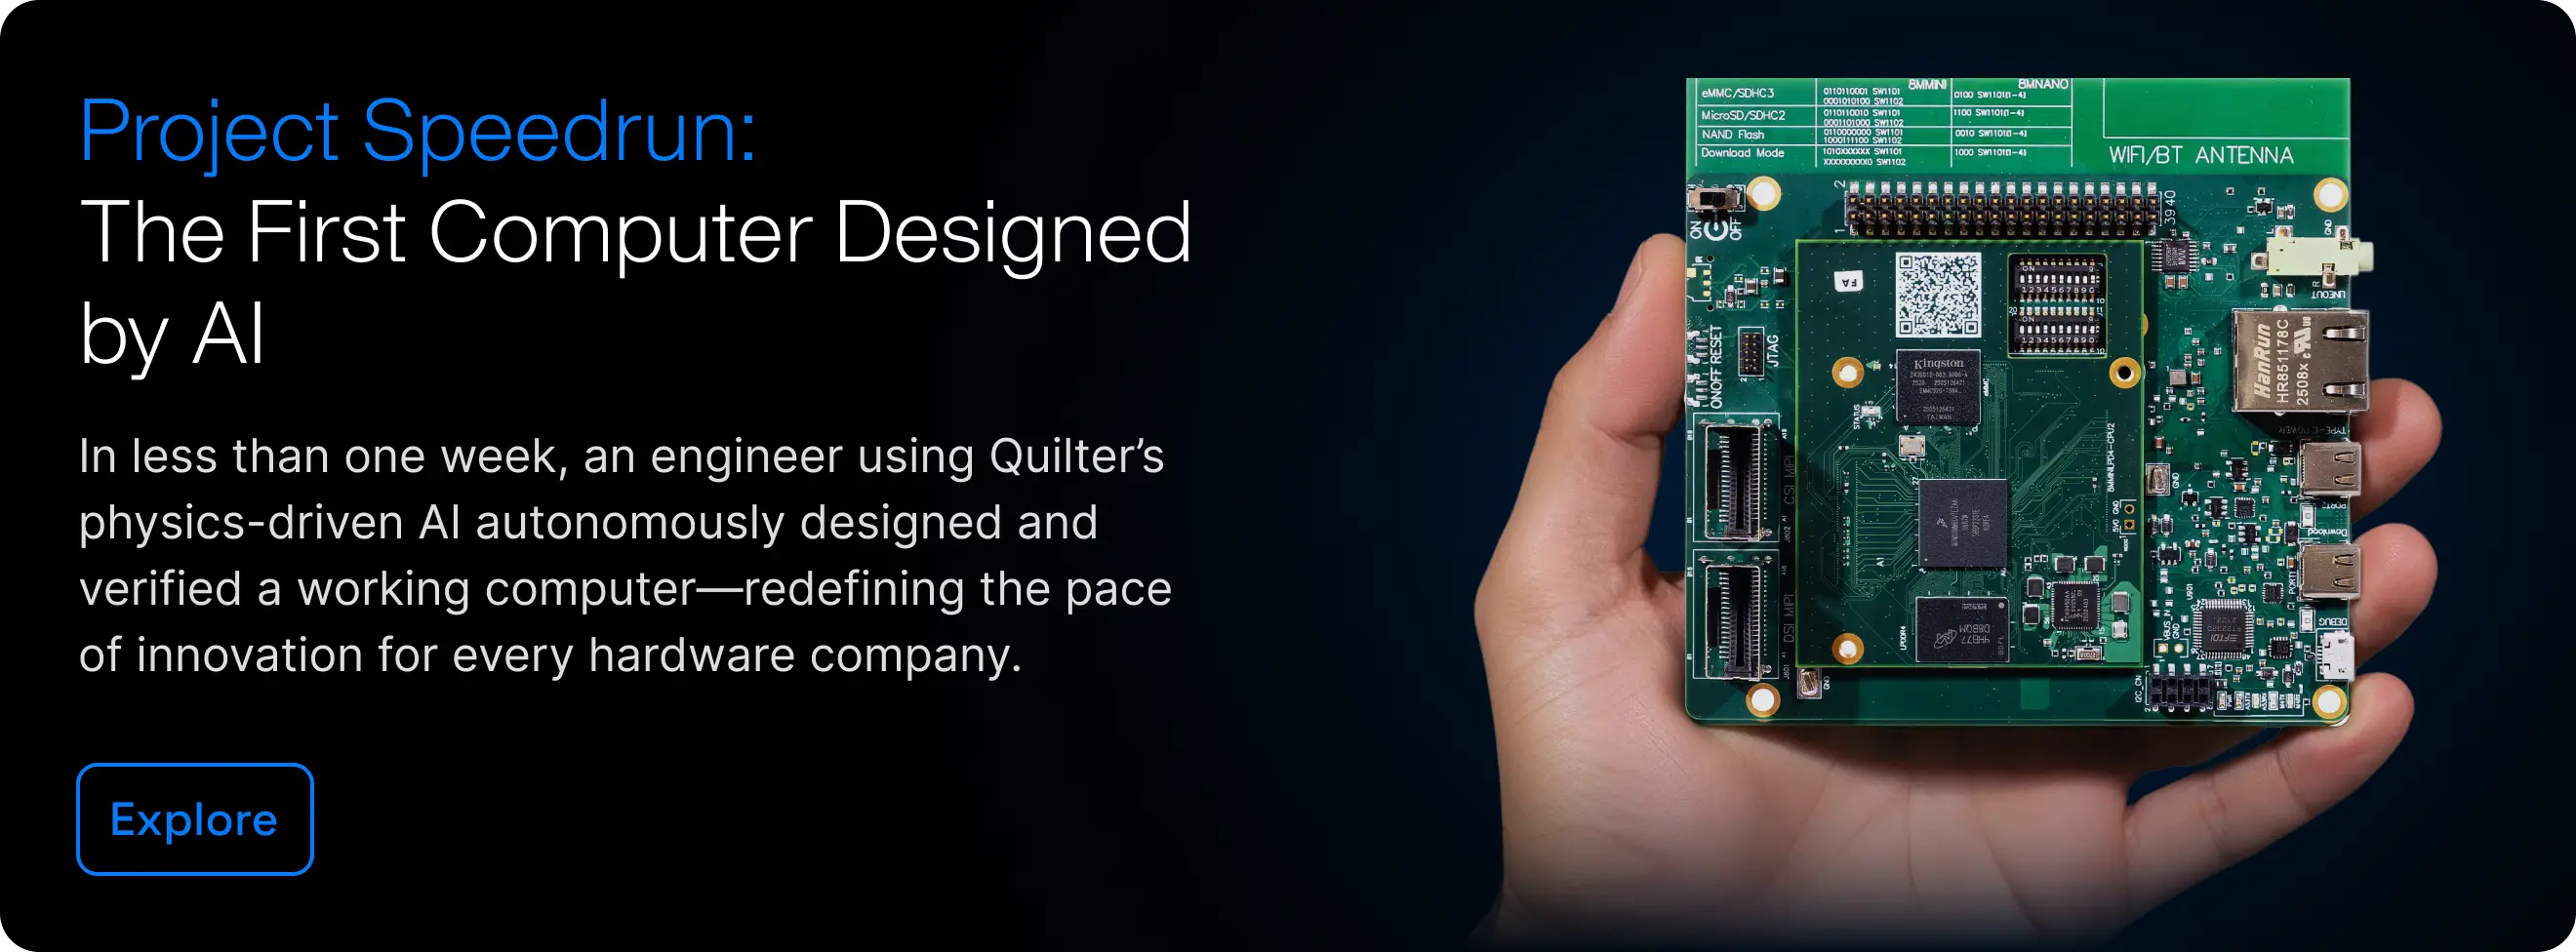
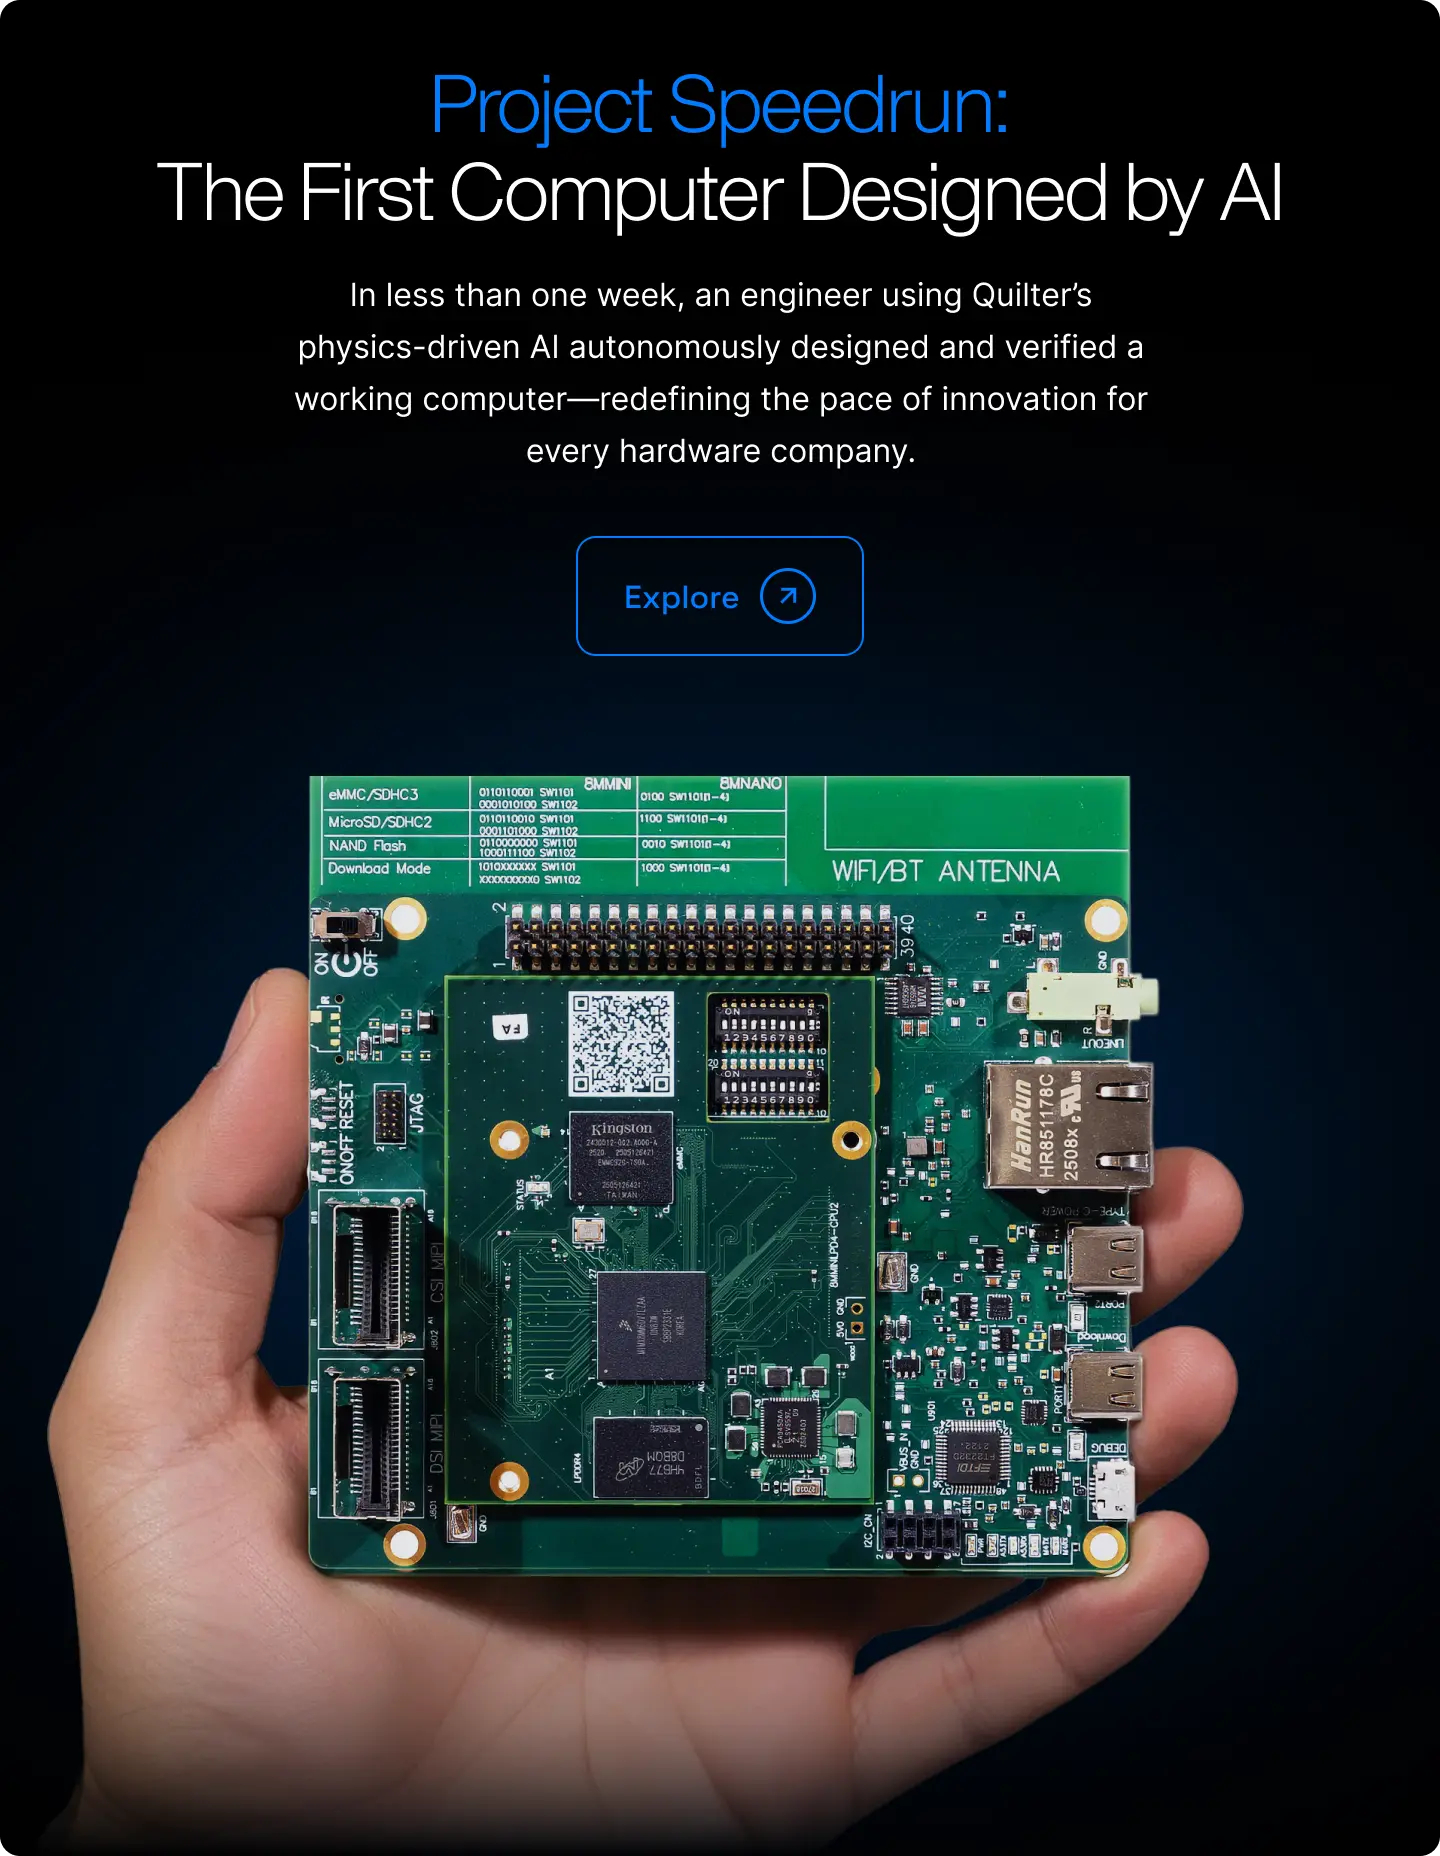
この記事は、Quilterの物理法則に基づくレイアウト自動化を使い、NXP i.MX 8M Mini搭載コンピューターを再現した過程を詳しく紹介するシリーズの一部です。
Quilter、あるいはクラウド基盤の設計ツールを検討されたことがあるなら、おそらくセキュリティの話になったはずです。一度はチームと、一度は情報システム部門と、一度は購買部門と、何度も。エンジニアリングの責任者との会話では、ほぼ毎回同じ問いをいただきます。
データはどこへ行くのか。誰が見られるのか。弊社の設計で学習しているのか。
どれも尋ねるべき問いです。そして今月から、独立した第三者に検証された答えをご用意できました。QuilterはSOC 2 Type IIに準拠しています。
SOC 2 Type IIが実際に覆う範囲
SOC 2は、SaaS事業者が顧客データをどう保護しているかを評価する、AICPAが策定した準拠の枠組みです。二つの種類があります。Type Iは、セキュリティの管理策がある一時点で正しく設計されているかを確かめます。Type IIはもっと厳格で、監査人が、通常3か月から12か月の長い観察期間にわたって、セキュリティの管理策が実効的に機能しているかを評価します。
実際には、SOC 2 Type IIとは、独立した監査人がQuilterのクラウド基盤、アクセス管理、データ取扱の手順、インシデント対応のプロセス、可用性の運用を見直し、それらが時間をかけて一貫して機能していることを確認した、ということです。
これがお客様にとって意味すること
Quilterを検討中のエンジニアにとって、短く言えばこうです。お客様の設計データは企業水準の管理策で保護されており、それを証明できます。具体的には次のとおりです。
- 隔離されたワークスペース。お客様ごとにAWS上の専用の安全なワークスペースで稼働します。他のQuilterのお客様を含め、貴組織の外の誰もデータにアクセスできません。
- データで学習しません。Quilterは大規模言語モデルではありません。合成データを用いた強化学習でAIを訓練しています。お客様の設計を取り込んだり、読んだり、そこから学んだりすることはありません。知的財産はお客様のもののままです。
- 成果物はお客様のものです。Quilterが基板を配置し配線した結果は、お客様に帰属します。弊社は道具であって、共同著者ではありません。
- データへのアクセスはお客様の条件で。お客様が明示的に依頼されない限り、弊社が設計を見ることはありません。たとえば、弊社のエンジニアリングチームが最良の結果を出すお手伝いをする、伴走型のパイロットの場合などです。
情報システム部門や購買部門の方は、SOC 2 Type IIの完全な報告書をご請求いただけます。貴社のベンダーセキュリティ審査を喜んで支援し、追加のご質問にもお答えします。
なぜ今これが重要なのか
セキュリティ審査の日程がパイロットの判断に何週間も何ヶ月も上乗せしてしまう企業のエンジニアリングチームとも話をしてきました。SOC 2 Type IIはそれを変えます。情報システム部門や購買部門が見慣れており、自社の要件に照らして評価できる、標準的な成果物だからです。
これでセキュリティ審査が完全になくなるわけではありません。多くの組織には追加の要件がありますし、それは想定の範囲です。ただ、白紙の質問票ではなく、検証済みの出発点を社内チームに渡せるようになります。
オンプレミスの選択肢
さらに先まで必要な組織、つまりITARの規制対象のプロジェクト、機密環境、あるいはクラウドが選択肢にならないあらゆる場合のために、Quilterはオンプレミスでの導入もご用意しています。自社のインフラで稼働させられます。ソフトウェアは同一で、変わるのはホスティングの形態だけです。